為什麼要做這個對比
誠實的結論先放在前面:兩邊在做的事不完全是同一件事。Yearn Curation 是一家有鏈上多簽、抽 vault fee、管資金的 curator;我維護的 crypto-project-security-skill 是一個任何人都可以跑在自己電腦上、幾分鐘出報告的研究工具。激勵結構、使用情境、輸出深度都不同。在大部分軸上 Yearn Curation 顯然比較強,在某幾個軸上我的 skill 填了 Yearn 不會碰的空白。
我在 Yearn Curation 的單篇 deep-dive 裡拆了 Yearn 在做什麼、怎麼做。這篇是把它跟我的 skill(跑了 94 份 DeFi 協議風險分析報告)放在同一張桌子上比較。
以下逐軸比較。
一、評分框架
Yearn Curation:5 維度加權評分
| 維度 | 權重 |
|---|---|
| 審計 & 歷史紀錄 | 20% |
| 中心化 & 控制 | 30% |
| 資金管理 | 30% |
| 流動性風險 | 15% |
| 操作風險 | 5% |
輸出:1.0–5.0 一個最終分數,映射到 tier(Minimal / Low / Medium / Elevated / High)。5 維各自也有 1.0–5.0 小分。
我的 skill:3 維度分層聚合
| 維度 | 子類別 |
|---|---|
| Smart Contract Risk | 程式碼品質 & 審計覆蓋、已部署版本 vs 已審計版本漂移、Oracle、經濟機制、代幣合約(GoPlus)、跨鏈/橋 |
| Off-Chain Risk | 治理 & 管理權、團隊 & 運營、key 管理 & 認證 |
| Track Record | 安全事件史、線上時間、審計新鮮度、TVL 穩定度、事件響應能力 |
輸出:每個子類別一個 LOW/MEDIUM/HIGH/CRITICAL 評級,維度 = 子類別的 MAX(Governance 在 Off-Chain 裡權重 2x;Cross-Chain 在 Smart Contract 裡部署 5+ 鏈時權重 2x),整體 = 任一維度 CRITICAL 則 CRITICAL、2+ HIGH 則 HIGH,依此類推。
差異:
| 軸 | Yearn | 我 |
|---|---|---|
| 數值 vs 等級 | 1.0–5.0 連續分數 | LOW/MEDIUM/HIGH/CRITICAL 離散 |
| 聚合方式 | 加權平均 | MAX + 權重規則 |
| 誰主導分數 | 5 個平均權重的維度 | 任何一個 CRITICAL 都能決定整體 |
兩邊的哲學不同。加權平均會讓一個 CRITICAL 子項被其他低風險項稀釋;MAX 則讓 CRITICAL 無論如何都會浮上來。對做資金配置決策的人,加權分數可以對應到投資比例;對做研究判斷的人,MAX 更符合「有一個地方會爆就是會爆」的現實。
舉例:一個協議如果審計做得非常好(1.0)、治理是 EOA 管錢(5.0),Yearn 那邊可能給 2.2 平均(落入 Low Risk),我這邊直接 CRITICAL(因為 Admin Key 有 CRITICAL 風險)。Yearn 的分數適合 vault supply cap 計算,我的分數適合「要不要碰」的 go/no-go 決策。
二、方法論深度
Yearn Curation:每份報告是結構化盡職調查文件。Fluid 那份把 8 家審計公司全部列出、審計日期、修復狀態;把 GovernorBravo 治理流程逐項拆開;把 TVL 集中度分析到前 5 大資產佔比;把所有儲備資產直接在鏈上讀。人工 + 腳本混合。更新頻率:低(大型資產是手動維護,當有新資訊或新事件才更新)。
我的 skill:10 步流程(Triage / Gather / Governance / Oracle / Economic / Smart Contract / Cross-Chain / Operational / On-Chain Verify / Report)。幾分鐘出一份報告。依賴 API:DeFiLlama、GoPlus、Etherscan(和 family)、Safe Transaction Service、Solana RPC、rekt.news、Immunefi。有自動化腳本:goplus-check.sh、onchain-check.sh。更新頻率:每次跑都是即時資料。
差異:
| 軸 | Yearn | 我 |
|---|---|---|
| 深度 | 每份報告 10K+ 字,人工撰寫 | 每份報告 2K–5K 字,結構化自動產生 |
| 覆蓋速度 vs 深度 | 25 份 / ~1 年,每份是支撐真實資金配置的人工 DD | 94 份 / ~2 個月,每份是結構化自動化報告——覆蓋多但深度淺 |
| 資料新鮮度 | 寫完之後半被動更新 | 每次跑都是當下 |
| 自動化 vs 判斷 | 人工深度 + 監控腳本輔助 | 腳本收資料 + 人(LLM)做判斷 |
兩邊的時間換深度曲線不同。Yearn 適合少數高權重資產的深度評估(他們做 25 份,對應到 12 支 vault 需要的資產宇宙);我的 skill 適合快速掃描大量協議、找出值得深挖的那幾個。
三、誰能做這件事
Yearn Curation:Yearn 內部團隊。具體個人身份不公開,背後是 Yearn SAM(Security and Monitoring)組 + yChad 多簽 + 2025-11-19 之後新增的 2/3 curator 多簽。新的 curator 要加入需要 Yearn 內部流程。
我的 skill:任何人。開源 MIT license,裝上 Claude Code + 一個 Anthropic API key 就能跑。目前 GitHub repo 裡有 94 份範例報告(8 LOW / 47 MEDIUM / 27 HIGH / 12 CRITICAL),覆蓋 DeFiLlama 前 100 協議 + 所有主要永續 DEX。
差異:這是最大的結構差。Yearn Curation 是一個特定組織的產品;我的 skill 是一個方法論的實作,誰都可以用、改、fork、加自己的 rule。Yearn 做一份 Ondo 報告花三週,我的 skill 花 10 分鐘;但要說清楚——Yearn 那份 10K+ 字人工撰寫、支撐真實資金配置的 DD,品質、資料正確率、深度是我的 skill 一次跑不出來的。「跑得比較多、比較快」不等於「跑得比較好」。
四、激勵結構(最重要的軸)
這是我認為最該被講清楚的差別。
Yearn Curation 的激勵:
- 首要客戶是 Yearn V3 策略本身。評錯 → Yearn V3 損失 → Yearn fee 少、治理信譽受損。
- 次要收入是 Morpho vault curator fee(5–15% 業內標準)。
- 兩個激勵都指向評分要準。Resolv 是 Yearn V3 counterparty,Yearn 還是把它標 HACKED,因為保護了品牌但會讓內部策略繼續虧錢。
我的 skill 的激勵:
- 使用者多 → skill 更有聲量 → 品牌效益。
- 沒有資金配置責任,沒有 fee 收入,沒有投資人要交代。
- 激勵指向覆蓋廣、公開透明、抓到大事件前的訊號,因為那是 skill 被記住的理由。
差異:激勵結構決定兩邊會在什麼事情上把精力放下去。Yearn 會在Yearn V3 要接的 25 個資產上做到極細;我的 skill 會在所有 TVL > $500M 的協議上都掃一遍,包括 Yearn 根本不會碰的東西(Justin Sun 系列、匿名團隊的 perps、已經死的協議)。
五、具體實戰差異
用幾個實際案例比較:
Resolv:
- Yearn Curation:在 Resolv 出事前就給了近 5.0 的高風險分,具體指認了「無 timelock 操作參數」+「RLP 完全靠鏈下價格」這兩條致命設計。事後加 HACKED 標籤。
- 我的 skill:在
docs/examples/resolv-stablecoin.md標 CRITICAL——被盜 2,500 萬美元、USR 未恢復掛鈎、協議暫停、單一金鑰失敗。兩邊方向一致。
Kelp DAO(這是我 skill 最明顯的 miss,要先講):
- Yearn Curation:未列入 25 份公開報告(Kelp 不在 Yearn V3 的配置資產範圍)。
- 我的 skill:事後 CRITICAL (
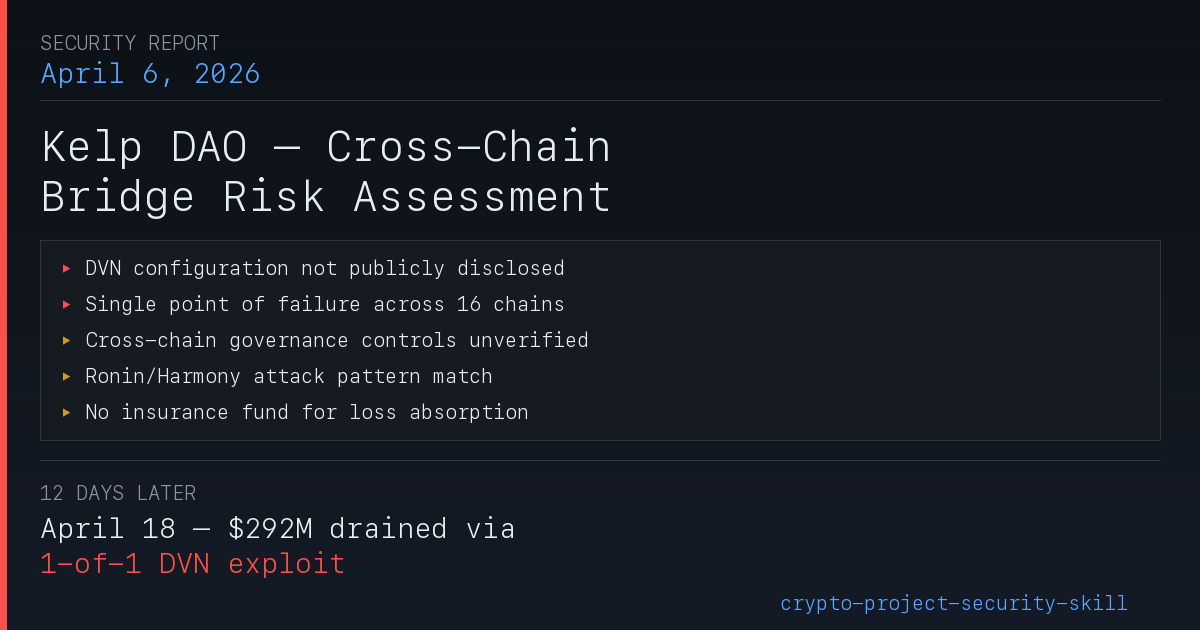
kelp-post-hack-20260419.md)。但事前那份kelp-liquid-restaking.md當時給的是 MEDIUM:治理本身給了 LOW(6/8 多簽 + 10 天 timelock,結構不錯)、Cross-Chain 給了 MEDIUM(LayerZero OFT 跨 16 條鏈、中心化 relayer 依賴)。問題是 skill 看到了 LayerZero 曝險、但 MEDIUM 這個等級不足以警告使用者即將發生的 bridge message spoofing 攻擊向量。Kelp 的 2.92 億美元是我的 skill 2026 年最大的一次「看到但沒叫出來」。
Aave:
- Yearn Curation:不在 curation.yearn.fi 列表(Yearn 不 curator Aave,Aave 自己就是 curator 生態的對手/客戶)。
- 我的 skill:
aave-top-protocol.mdLOW,「Gold standard; dual timelock + 6yr track record」。
Lighter(2026-04 我的 skill 認定最結構性危險的協議):
- Yearn Curation:不在列表。Yearn 的授權只負責替 Yearn V3 配置資金,Lighter 不在可配置範圍——這不是閃避,是他們產品的定義。
- 我的 skill:HIGH,「21 天 timelock 可以被 3/6 多簽壓到 0 秒」。我專門寫了一篇文章列為 Tier 1。這個覆蓋差不是「Yearn 應該做而沒做」,是兩邊服務的產品不同:Yearn 只替自己配置的資產評,我的 skill 替任何 TVL 夠大的協議評。長尾協議需要獨立、公開、不收 curator fee 的評分,剛好是 Yearn 的模型做不到的。
六、兩邊分別該給誰用
具體決策規則:
- 要存 5 萬美元以上進某個 Morpho vault? 先去看 Yearn Curation 有沒有給這個底層資產打分,沒有的話直接換一個 Yearn tier 1 的資產。
- 評估一個 TVL 在 1 億到 10 億、Yearn 沒覆蓋的協議? 跑我的 skill,10 分鐘內拿到 triage + 3 維度報告。
- 要做 Morpho 生態深度研究? Yearn 的長文 DD 報告是一手材料,比自己重做還快。
- 想進 curator 這個生意? Yearn 的 Morpho 論壇 methodology post + fork 我的 skill 的 attack pattern checklist,兩個加起來就是起點。
- 要在 Yearn 不會碰的長尾(TVL > $500M 但治理有爭議)裡找風險訊號? 我的 skill 的 94 份報告大部分在這個區。
七、兩邊可以互相抄什麼
我可以從 Yearn 抄的:
- 鏈上驗證深度。Yearn 直接讀鏈上儲備、讀 multisig 成員、讀 timelock 配置,我的 skill 有做但腳本覆蓋面可以擴大。
- Supply cap 的定量分析。Yearn 對每個資產算 DEX 清算深度、算 slippage,這是很硬的定量功夫,可以併進我的經濟機制那一步。
- 監控作為一個獨立階段。我的 skill 跑一次就結束,Yearn 的價值有一半來自持續監控。我應該加「持續監控建議」作為報告的第 11 步。
我的 skill 有、Yearn 報告裡沒有獨立列出的東西(不一定代表 Yearn 沒做,可能只是沒有在公開報告裡單獨標為一個 check):
- 攻擊模式對照表。每個報告跑 8 種歷史攻擊模式 checklist(Drift / Euler / Ronin / Beanstalk / Cream / Curve / UST / Kelp),明確標註「這次看到哪幾個指標、觸發哪條 pattern」。
- 已審計 vs 已部署漂移檢測。專門一個 sub-step 抓「團隊說 audit 過了,但現在鏈上跑的版本是 audit 之後升級過的」這種情境,會去讀 EIP-1967
Upgraded事件 log 和審計報告裡的 commit hash。 - GoPlus token 層自動化。對每個有代幣的 EVM 協議都跑 GoPlus,抓 honeypot、hidden owner、owner can change balance、slippage modifiable 等合約級紅旗。
這三件事 Yearn 內部應該都在做,只是不會在長文 DD 的頁面上單獨列成 check。我的 skill 用 LLM 對這類機械步驟有天然優勢:在每份報告都做一次、每次輸出格式一致、使用者可以直接對照。
結論
Yearn Curation 是一家 on-chain 風險管理公司,產品是資金配置的決策。我的 skill 是一個風險研究方法論的實作,產品是一份可以被任何人複製的報告。
這兩者不是替代關係是互補的。Yearn Curation 的客戶會想看我的 skill 跑 Lighter / Aster / edgeX 這種他們不會 curator 但 TVL 又夠大的協議;我的 skill 使用者會想看 Yearn 對 Fluid 這種藍籌的深度 DD 報告。
在更宏觀的脈絡下,這是 DeFi 風險評估正在從一個研究工作變成一個資產管理基礎設施的兩個面向。Yearn 在把這件事鏈上化 + 貨幣化,我在把這件事開源化 + 自動化。這兩個方向 2026 年都會繼續跑,而且會從 Morpho 溢出到 Euler、Aave 新版、Spark 以及任何開始採用 curator 模型的協議。
如果你想自己跑一份報告試試,可以從 crypto-project-security-skill 安裝。如果你想存錢進一個已經被專業 curator 打過分的 vault,去 curation.yearn.fi 挑一個 Minimal Risk tier 的。兩條路都比直接看 APY 存款安全。