Kelp DAO 是什麼?
Kelp DAO 是一個建立在 EigenLayer 上的流動性再質押協議。核心機制是這樣的:用戶將 ETH 或流動性質押代幣(stETH、ETHx)存入 Kelp 的合約,Kelp 將這些資產委託給 EigenLayer 的營運商進行再質押——同時為多個主動驗證服務(AVS)提供安全保障。作為回報,用戶獲得 rsETH,一種代表其再質押部位的流動性代幣。與直接在 EigenLayer 上再質押(會鎖定你的資產)不同,rsETH 保持流動性——你可以交易它、在 Aave 等借貸協議上用作抵押品,或跨鏈轉移。
為了實現這種跨鏈流動性,Kelp 透過 LayerZero 的 OFT(全鏈可替代代幣)標準將 rsETH 部署到 16 條以上的區塊鏈。當你將 rsETH 從以太坊橋接到 L2 時,LayerZero 的 DVN(去中心化驗證網路)會驗證跨鏈訊息以確保轉帳的合法性。這個橋接架構是後面故事的核心。
由 Amitej Gajjala 和 Dheeraj Borra(前 Stader Labs 共同創辦人)創立,Kelp 於 2023 年 12 月上線,TVL 峰值達到 20.9 億美元,由 6/8 多簽和 10 天時間鎖治理升級。其治理代幣 KERNEL 統一了三個產品:Kelp、Kernel 和 Gain。
駭客攻擊
2026 年 4 月 18 日,攻擊者從 Kelp DAO 的跨鏈橋盜走了 116,500 顆 rsETH(約 2.92 億美元)——2026 年最大的 DeFi 駭客事件。根本原因不是智能合約的 bug,而是一個配置缺陷:1-of-1 DVN 設定,讓攻擊者只需攻破一個節點就能偽造跨鏈訊息。
十二天前的 4 月 6 日,我們的開源安全審計工具就已經標記了這個攻擊面。
在進入分析之前:這次漏洞讓真實的人損失了真實的錢。Aave 的 WETH 供應者從未接觸過 rsETH,卻發現資金被凍結。多個協議的流動性提供者面臨他們未曾預料的損失。這篇文章分析了發生了什麼、我們的工具抓到了什麼——但人的損失比任何記分卡都更重要。
報告存在 GitHub 上,commit 時間戳任何人都可以驗證。以下是我們抓到了什麼、漏掉了什麼,以及這對 DeFi 安全工具意味著什麼。
攻擊過程:震動 DeFi 的 46 分鐘
4 月 18 日 17:35 UTC,攻擊者攻破了那個唯一的 DVN 驗證節點,讓它批准了一條偽造的跨鏈訊息。LayerZero 的 Endpoint 看到 DVN 的驗證通過後,將這條訊息傳遞給 Kelp 的 OFT 合約並呼叫 lzReceive——導致合約在以太坊主網鑄造了 116,500 顆 rsETH。這條訊息聲稱另一條鏈上存在已鎖定的資產,但這些資產根本不存在。
攻擊者接著執行了教科書級的 DeFi 洗錢流程:
- 將盜取的 rsETH 作為抵押品存入 Aave V3、Compound V3 和 Euler
- 以無擔保的抵押品借出約 2.36 億美元的 WETH
- 合併約 74,000 ETH 並通過 Tornado Cash 轉移
Kelp 的緊急暫停多簽在 46 分鐘後(18:21 UTC)凍結了合約。兩次後續的提款嘗試(各 40,000 rsETH,約 1 億美元)被回滾——暫停機制多挽救了約 2 億美元。
後果是毀滅性的。Aave V3 吸收了約 1.77 億美元的壞帳。AAVE 代幣暴跌 10.27%。ETH 下跌 3%。Aave 上的 WETH 使用率達到 100%,供應者紛紛搶著提款。20 多條 L2 網路上的 rsETH 一夜之間變得前途未卜。
報告發現了什麼 —— 2026 年 4 月 6 日
4 月初,Drift Protocol 駭客事件(4 月 1 日,損失 2.85 億美元)發生後不久,我寫了一個開源的 Claude Code skill:crypto-project-security-skill——一個 AI 輔助的架構風險評估框架,使用公開數據(DeFiLlama、GoPlus、Safe API、鏈上驗證)來評估 DeFi 協議。它不是代碼掃描器或形式化驗證工具。Drift 事件讓我意識到,最大的漏洞不在智能合約代碼裡——它們藏在治理缺口、配置疏忽和架構盲點中,這些是任何代碼掃描器都抓不到的。所以我做了一個專門評估這些層面的工具:治理結構、預言機依賴、經濟機制和跨鏈架構,並將每個協議與歷史攻擊模式(Drift、Euler、Ronin、Harmony、Mango)進行自動比對。
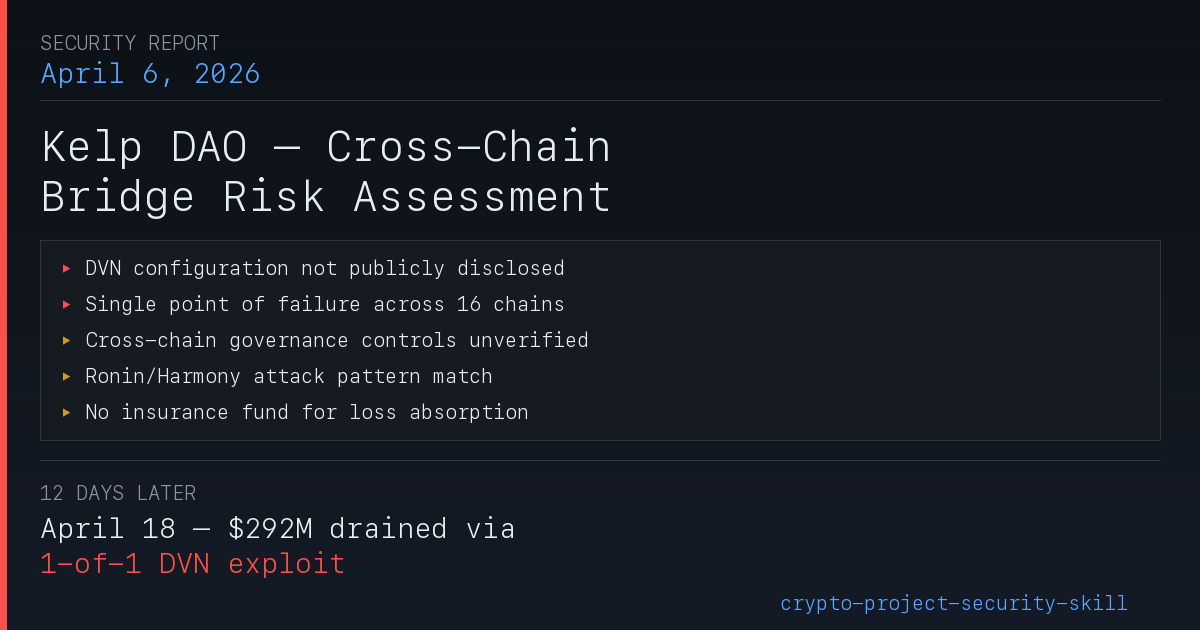
4 月 6 日,我用這個工具對 Kelp DAO 進行了完整審計。完整報告公開在 GitHub 上,commit 時間戳可獨立驗證——任何人都可以確認這份分析比駭客攻擊早了 12 天。
報告給出了 Kelp 的綜合分診分數:72/100(MEDIUM 風險)。事後來看,這個分數過於寬鬆——未解決的跨鏈資訊缺口應該把分數拉得更低。但即使在 MEDIUM 的評級下,報告仍然識別出了後來被利用的確切攻擊面。
以下截圖顯示了報告「Information Gaps」區段中的那行關鍵條目——關於 Kelp DVN 配置的問題,後來被證實正是 2.92 億美元駭客攻擊的根本原因:
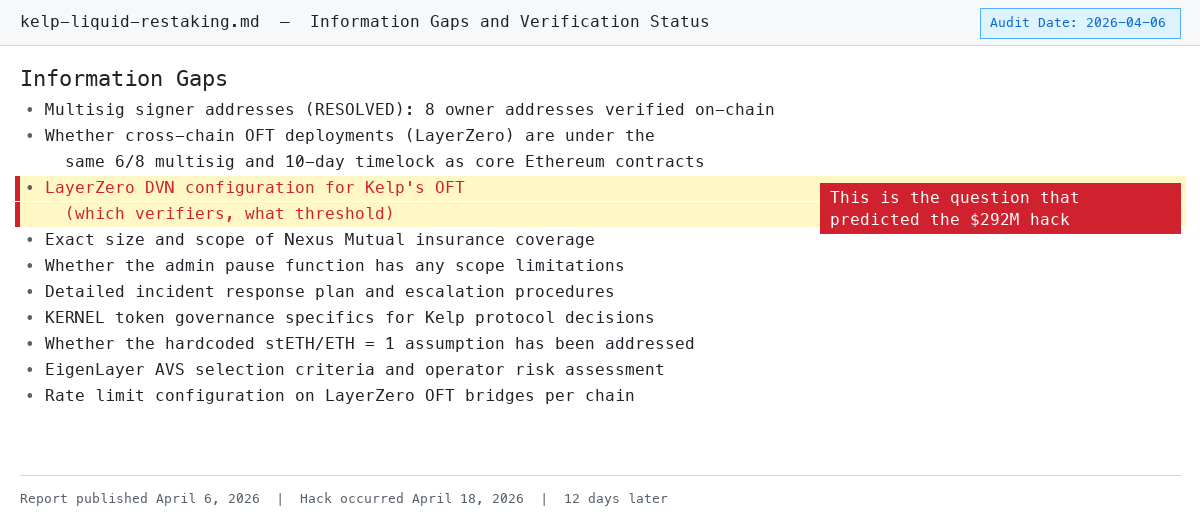
以下是我們標記的問題——以及它們如何對應到實際攻擊:
發現 #1:DVN 配置不透明(先見信號)
報告原文:
"LayerZero DVN configuration (validator set, threshold requirements per chain) not publicly disclosed"
實際發生了什麼: Kelp 使用的是 1-of-1 DVN 配置。一個節點。一個單點故障。攻擊者攻破了這個唯一的節點並偽造了跨鏈訊息。如果配置是 2-of-3(業界建議的最低標準),攻擊者就需要攻破多個獨立的驗證器。
這裡要釐清一點:這是 Kelp 的問題,不是 LayerZero 的問題。LayerZero 是基礎設施——它提供 DVN 框架,讓每個協議自行選擇配置:要用幾個驗證節點(1-of-1、2-of-3、3-of-5...)、用哪些節點營運商、每條鏈的門檻是多少。Kelp 在部署 OFT 橋時自己選了 1-of-1。LayerZero 完全支持 2-of-3 或更高的配置——是 Kelp 沒有啟用。
這就像 AWS 提供了 MFA 多因素驗證。如果你的帳號因為沒開 MFA 而被駭,那是你的問題,不是 AWS 的問題。LayerZero 提供了安全控制機制;Kelp 沒有使用它們。
我們的報告無法確定確切的 DVN 門檻(因為 Kelp 從未公開),但我們明確將這種不透明標記為未解決的資訊缺口和風險向量。他們拒絕公開這個資訊本身就是一個紅旗。
發現 #2:16 條鏈上的單點故障(直接命中)
報告原文:
"A single point of failure in LayerZero's DVN could simultaneously affect rsETH across all 16 supported chains"
實際發生了什麼: 偽造的跨鏈訊息直接影響了以太坊主網,連鎖效應擴散到所有部署了 rsETH 的鏈。LayerZero 預防性地暫停了所有從以太坊出發的 OFT 橋。20 多條 L2 上的 rsETH 持有者手中的代幣擔保變得不確定。
這正是多鏈部署的系統性風險:rsETH 在 Arbitrum、Optimism、Base、Scroll 等 L2 上都有流通,但所有這些代幣的擔保都依賴以太坊主網上的底層資產。一旦主網的橋被攻破,所有 L2 上的 rsETH 同時失去擔保——持有者無法贖回,也無法確認自己的代幣還有沒有價值。Lido 的 earnETH(內含 rsETH 曝險)、Ethena 的 LayerZero 橋都被迫暫停,連鎖反應遠超 Kelp 自身的範圍。
發現 #3:跨鏈治理控制未驗證(相關問題)
報告原文:
"Governance controls over LayerZero OFT configuration per chain remain unverified—specifically, whether these controls fall under the same 6/8 multisig and 10-day timelock or separate administrative keys"
實際發生了什麼: DVN 配置顯然不在與核心協議相同的嚴格治理之下。如果 6/8 多簽和 10 天時間鎖也管轄橋接配置的變更,1-of-1 DVN 的設定就需要 8 位簽名者中的 6 位批准——這樣的配置不太可能被忽視。
這暴露了一個常見的治理盲區:很多協議對核心合約的升級設有嚴格的多簽和時間鎖,但橋接配置、預言機參數、白名單管理等「運營層」的變更卻可能由單一管理員密鑰控制。Kelp 的核心協議治理是業界領先的(6/8 多簽 + 10 天時間鎖),但這些保護沒有延伸到它最大的攻擊面——跨鏈橋。
發現 #4:Ronin/Harmony 攻擊模式匹配(直接命中)
報告原文:
"The most relevant historical parallel involves bridge security. Kelp's 16-chain LayerZero deployment creates operational complexity similar to Ronin's multi-chain architecture."
實際發生了什麼: 攻擊幾乎完全複製了 Ronin 的劇本——攻破橋接驗證器、偽造訊息、盜取資產。我們工具的攻擊模式匹配功能(將協議架構與歷史漏洞類別進行比對)正確識別了這是最高風險的攻擊向量。
歷史脈絡:2022 年 Ronin Bridge 被盜 6.25 億美元,攻擊者攻破了 9 個驗證器中的 5 個;同年 Harmony Horizon Bridge 被盜 1 億美元,攻擊者攻破了 5 個驗證器中的 2 個。Kelp 的情況更極端——只有 1 個驗證器,攻擊門檻降到了最低。我們的工具之所以能標記這個風險,正是因為它將協議架構與這些歷史攻擊模式進行自動比對,而不是只看代碼。
發現 #5:無保險基金(放大了損害)
報告原文:
"The protocol currently lacks a dedicated insurance fund or socialized loss mechanism to absorb slashing events"
實際發生了什麼: 由於沒有保險準備金,2.92 億美元的損失完全由下游協議吸收。Aave 的恢復準備金覆蓋了不到 30% 的 1.77 億美元壞帳。流動性提供者——他們與 Kelp 的橋接配置決策沒有直接關係——承受了最大的損失。
攻擊者把盜取的 rsETH 存入 Aave V3、Compound V3 和 Euler 作為抵押品,借出真實的 WETH。當 rsETH 被確認為無擔保後,這些借貸部位變成了「不可清算」的壞帳——抵押品沒有價值,但借出的 WETH 已經被攻擊者提走。Aave 上的 WETH 使用率瞬間達到 100%,正常用戶無法提款。這意味著如果你是 Aave 上的 WETH 供應者,即使你從未接觸過 rsETH,你的資金也被波及了。Kelp 與 Nexus Mutual 的保險合作僅覆蓋特定 vault 產品,不涵蓋核心 rsETH 協議曝險。
這是一個雙重責任的失敗。Kelp 這邊:一個管理 13 億美元 TVL 的協議,卻沒有任何保險基金或損失吸收機制。當橋被攻破時,沒有任何緩衝來承擔損失。Aave 這邊:在接受 rsETH 作為抵押品時,沒有充分評估其跨鏈橋的配置風險。Aave 的風險參數(LTV、清算門檻)是基於正常的價格波動設計的,但沒有考慮「抵押品因橋接配置被攻破而一夜歸零」的尾部風險。恢復準備金僅覆蓋了壞帳的不到 30%。本質上,這是一個風險定價的失敗:Aave 把 rsETH 當作正常波動的資產來定價,但實際上它攜帶的是二元的橋接故障尾部風險。兩個失敗疊加——Kelp 沒有保險來防止無擔保的抵押品進入系統,Aave 的風險模型也沒有限制對這種情境的曝險。
我們做錯了什麼
有三件事我們應該做得更好:
1. 風險評級太低。 我們將跨鏈橋風險評為 MEDIUM。考慮到報告中 5 個未解決資訊缺口中有 3 個與 LayerZero 橋接配置相關,加上 Ronin/Harmony 模式匹配,這應該被評為 HIGH 或 CRITICAL。不透明本身就應該是一個更強的信號。
2. 我們無法穿透配置層。 我們的報告反覆要求 Kelp 公開 DVN 門檻,但無法獨立驗證。這與鉅亨網事後分析指出的結構性盲點相同:當前審計工具專注於代碼邏輯,無法檢測配置層風險。我們提出了問題;但無法回答它。
3. 我們沒有做鏈上驗證。 DVN 配置其實可以在鏈上直接讀取——透過 LayerZero 的 EndpointV2 合約(ULN302 registry)就能查到。我們本可以直接查詢 Kelp 的 DVN 門檻,而不是只標記為「未公開」。如果我們查了,就會直接看到 1-of-1 的配置——根本不需要 Kelp 自己公開。這是工具最具體的改進方向:在跨鏈評估步驟中加入鏈上 DVN 配置驗證。
4. 發現不夠具體,無法直接採取行動。 說「DVN 配置未公開」是一個關於缺失文件的觀察——而不是對駭客攻擊的預測。這些相同的風險(預言機集中、橋接依賴、缺少保險)普遍適用於大多數跨鏈 DeFi 協議。工具標記了 Kelp 的不透明,但它也在數十個未被駭的協議上標記了類似的模式。更誠實的說法是:我們問了別人沒問的正確問題,而其中一個問題恰好是關鍵的。
關於負責任揭露
一個合理的問題:如果我們在 4 月 6 日就標記了這些風險,我們有沒有在 4 月 18 日駭客攻擊前試圖警告 Kelp?
沒有,原因是這樣的。報告識別的是不透明——「DVN 配置未公開」——而不是一個具體的可利用漏洞。我們不知道配置是 1-of-1;我們只知道它不是公開的。沒有具體的發現可以揭露。「你的橋接配置沒有記錄」是一個治理觀察,不是適合提交漏洞賞金計劃的 bug 報告。
事後來看,我們可以直接聯繫 Kelp 的團隊,詢問他們的 DVN 門檻。那次對話可能會揭露 1-of-1 的配置並促成修復。我們沒有這樣做,這是一個教訓:即使一個發現對於正式揭露來說太模糊,直接發一條訊息可能仍然值得。
為什麼這很重要
Kelp 駭客事件——就像 17 天前的 Drift 駭客事件——不是智能合約的 bug。像 Slither、Mythril 甚至 GoPlus 這樣的自動化代碼掃描器都不會發現它。漏洞存在於部署配置、治理缺口和高於代碼層的架構決策中。
這就是我們 crypto-project-security-skill 背後的核心論點:
協議安全不僅僅是代碼安全。 一個協議可以有完美的 Solidity 代碼、五家頂級公司的審計、25 萬美元的漏洞賞金——卻仍然因為橋接驗證器的配置方式而損失 2.92 億美元。
工具開源在 GitHub 上——任何人都可以檢視方法論、自己跑一遍,或改進它。
時間線
| 日期 | 事件 |
|---|---|
| 2026 年 4 月 6 日 | 安全報告發布在 GitHub —— 標記 DVN 不透明、16 鏈單點故障、Ronin 攻擊模式匹配 |
| 2026 年 4 月 18 日 17:35 UTC | 攻擊者呼叫 lzReceive 偽造訊息,盜走 116,500 rsETH(2.92 億美元) |
| 2026 年 4 月 18 日 18:21 UTC | Kelp 緊急暫停啟動(46 分鐘回應) |
| 2026 年 4 月 19 日 | 事後分析確認 1-of-1 DVN 配置為根本原因 |
十二天。信號就在那裡。現在的問題是,生態系統如何建立工具來在下一座橋倒塌之前浮現這些信號。
你可以做什麼
如果你持有跨鏈橋 DeFi 協議的部位:
- 自己跑審計。 工具是開源的。你不需要信任我們——自己驗證。
- 檢查橋接驗證器配置。 如果一個協議不願意公開它的 DVN 門檻,把這當作紅旗。我們的報告這樣做了,而我們是對的。
- 不要假設代碼審計涵蓋一切。 Kelp 有 5 家以上知名公司和平台的代碼審計(Code4rena、SigmaPrime、MixBytes)。傳統代碼審計不是為了檢測 DVN 門檻設定這類配置層風險而設計的——這是不同類別的分析,而不是那些審計師的失敗。
- 評估保險覆蓋。 如果一個協議沒有保險基金,而你是接受其代幣作為抵押品的借貸平台上的 LP,你就在隱性地為它們提供保險。Aave 的 WETH 供應者用慘痛的方式學到了這一課。
更大的圖景:AI Agent 作為安全層
這篇文章講的是一個工具和一次駭客攻擊。但背後的核心觀點更廣泛:AI agent 可以成為 DeFi 投資者的獨立安全層。
加密貨幣領域的傳統安全模式是:協議聘請審計師、審計師檢查代碼、審計師發布報告。這個模式有盲點——正如 Kelp 駭客事件所示,它專注於代碼正確性,卻忽略了配置、治理和架構風險。
Claude Code 和類似工具所實現的是一種不同的方法:任何人都可以使用公開數據,在幾分鐘內對任何協議進行 AI 輔助的風險評估。你不需要聘請 20 萬美元的審計公司。你不需要讀 Solidity。你讓 agent 根據已知的攻擊模式評估協議的架構,它會浮現你在存入資金前應該問的問題。
這不會取代專業審計——但它讓盡職調查的第一層民主化了。一個考慮將資金部署到新再質押協議的 LP,現在可以執行 audit defi <協議名稱>,獲得一份涵蓋治理、預言機、橋接和經濟機制的結構化風險評估。這是散戶和中型投資者保護自己方式的重大轉變。
Kelp 的報告並不完美。它將橋接風險評為 MEDIUM,而實際上應該是 CRITICAL。它無法穿透配置層。但它問了正確的問題——如果 Kelp 的團隊或任何 LP 認真對待這些問題,本可以避免 2.92 億美元的損失。
參考資料
- CoinDesk: 2026 年最大加密貨幣漏洞——Kelp DAO 被盜 2.92 億美元
- Crypto Briefing: Kelp DAO 遭 2.92 億美元橋接攻擊
- DL News: 駭客瞄準 DeFi 協議 Kelp DAO,損失達 3 億美元
- Bitcoin.com: ZachXBT 標記 2.8 億美元以上 KelpDAO 漏洞
- 鉅亨網: 2.93 億美元的漏洞不在程式碼裡
- Aave 官方聲明 (X)
- 完整 Kelp DAO 安全報告(2026 年 4 月 6 日)
- crypto-project-security-skill 原始碼
完整的 Kelp DAO 安全報告可在 github.com/truenorth-lj/crypto-project-security-skill/docs/examples/kelp-liquid-restaking.md 查看。commit 時間戳可獨立驗證。
crypto-project-security-skill 以 MIT 授權開源於 github.com/truenorth-lj/crypto-project-security-skill。