朝鮮駭客的 8 億美金月:Lazarus 雙殺與 DeFi 的信任重構
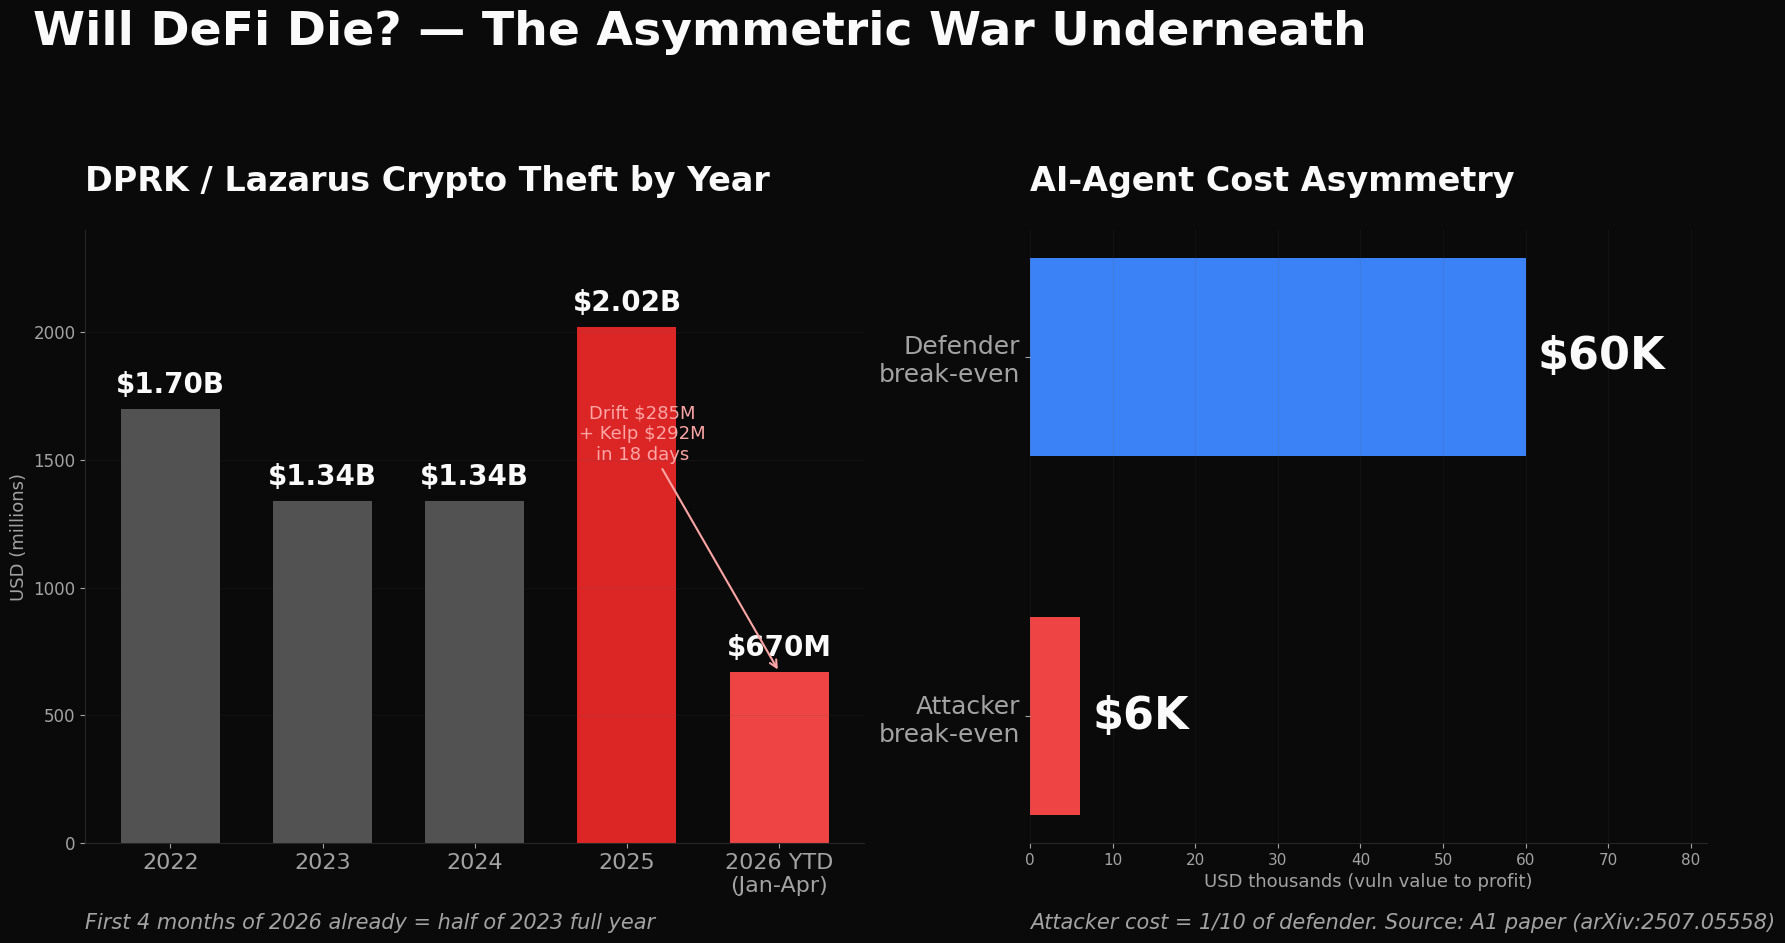
2026 年 4 月的前 20 天,DeFi 共被盜 6.06 億美元。
其中 5.78 億,是朝鮮 Lazarus Group 的一個子單位 UNC4736 乾的。兩起:
- 4 月 1 日:Drift Protocol(Solana 最大的永續 DEX)被盜 2.86 億美元,攻擊向量是被社會工程學預簽好的 Solana durable nonces,等了 6 個月才執行。
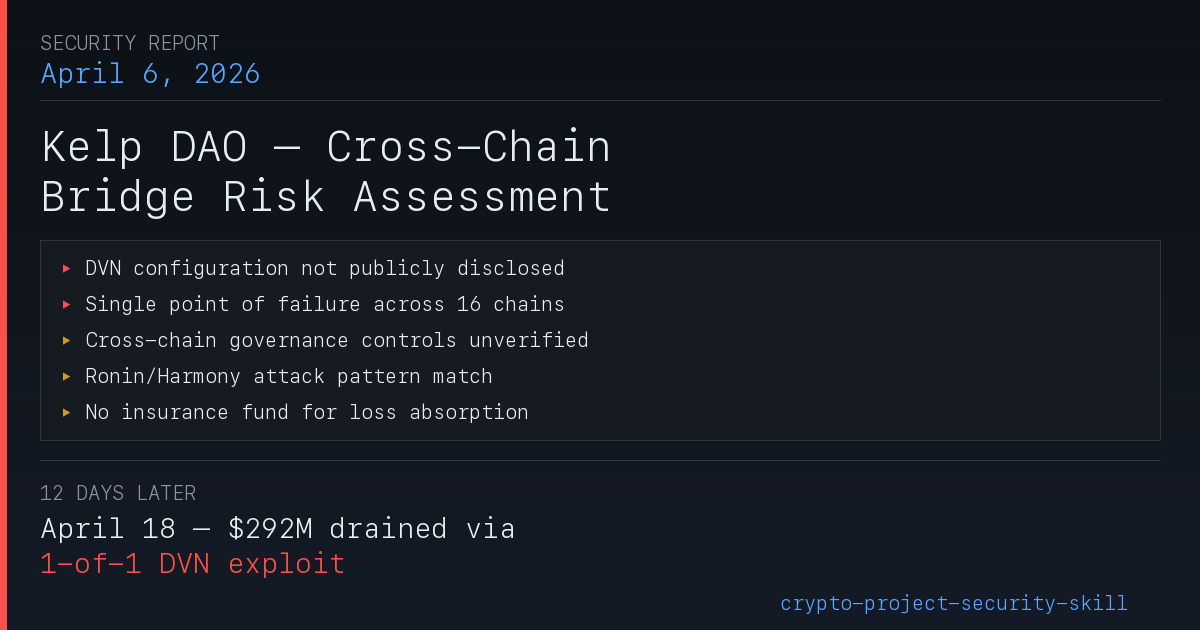
- 4 月 18 日:Kelp DAO 被盜 2.92 億美元(116,500 枚 rsETH),攻擊方式是 LayerZero DVN 的 RPC 汙染 + DDoS,逼迫 failover 到被汙染的驗證者,然後簽了一條偽造的跨鏈訊息。
這是 2025 年 2 月 Bybit 被黑以來,DeFi 最慘的一個月。但真正值得拆解的不是"損失金額",而是這兩次攻擊暴露的 DeFi 信任棧,到了必須重構的地步。
一、Drift:Solana 的"durable nonces"被變成了時間機器
Drift 這次不是智慧合約漏洞。攻擊者從 2025 年 10 月就開始滲透 Drift 的內部員工,用 Lazarus 慣用的假招聘流程拿到了有簽名許可權的 6 位內部人員。
關鍵技術點:Solana 的 durable nonces 是一種原本為離線簽名設計的原語。使用者可以預先簽一筆交易,這筆交易要用某個特定的 nonce account 狀態才能生效,允許在任何時間廣播。
Lazarus 把它變成了時間機器。
攻擊者拿到簽名權後沒有立刻行動——他們用這些被盜簽名預簽了一批交易,交易指向的 nonce 狀態要等 6 個月後才會出現。然後他們消失、抹掉痕跡、等 Drift 內部的安全審計都失效、等 Drift 的簽名人換屆——時間到了就廣播。
12 分鐘清空金庫。
這件事對協議安全模型的衝擊是:所有"signer 今天是不是被盜"的檢查,都沒意義。你能防的是"今天的攻擊",但 durable nonces 讓攻擊從今天瞬移到 6 個月後。治理金鑰的假設需要全部重寫。
4 月 16 日 Drift 拿到 Tether 和合作方的 1.475 億美元救了下來,代價是把結算穩定幣從 USDC 換成 USDT——因為 Drift 被盜時,有 2.32 億美元 USDC 在攻擊視窗內被轉出,Circle 現在面臨集體訴訟。信任從 Circle 移到 Tether。
二、Kelp vs LayerZero:預設配置是不是負責任?
Kelp 的案子比 Drift 複雜得多,因為它引發了整個 DeFi 最不想要面對的問題:當"業內標準做法"就是不安全的,誰來擔責?
Kelp 的跨鏈訊息走 LayerZero V2。架構是:每條跨鏈訊息要經過 DVN(Decentralized Verifier Network)驗證。Kelp 當時用的是 1-of-1 DVN 配置——一個驗證者單獨說"這條訊息有效",訊息就過。
Lazarus 的打法:
- 第一步:汙染 Kelp 配置裡那個 DVN 的主 RPC 節點(具體是透過社工進入節點運營方的內網)。
- 第二步:對這個 DVN 的健康檢查做 DDoS,迫使 LayerZero 的 failover 機制啟動。
- 第三步:failover 切到的備用節點,也是被攻擊方預先汙染的。
- 第四步:傳送一條偽造的 L2 → L1 跨鏈訊息,內容是"請從 Kelp vault 提走 116,500 rsETH"。訊息被驗證透過。
- 第五步:Arbitrum 上的 Kelp vault 合約看到"有效"訊息後執行,資產轉走。
這次攻擊裡沒有智慧合約漏洞。每一步都按照 LayerZero V2 的 spec 走。
關鍵爭議是:
- LayerZero 說:Kelp 選的是高風險配置(1-of-1 DVN),不該背預設鍋。
- Kelp 說:1-of-1 是 LayerZero 文件裡預設推薦的部署模式。
兩邊都沒錯。但結果是 2.92 億美元在一個"大家都按 spec 走"的系統裡憑空消失了。
更值得注意的二階效應是 Arbitrum 安全委員會凍結了 30,766 枚 ETH(~7100 萬美元)。這是 Arbitrum L2 第一次動用 emergency freeze 權力。
"L2 能不能凍結資產" 這件事之前一直是理論討論——現在它發生了,而且發生在被盜的好人一側。接下來的問題是:下次如果被凍的是政治異見者、是法幣黑名單使用者、是鏈上隱私支付——誰定義"合法凍結"?
三、DeFi 的信任棧到底破在哪裡?
Drift 和 Kelp 看上去是兩件事,但其實是同一個問題:
DeFi 的信任棧預設假設"攻擊在當下、攻擊在合約、攻擊只需要防合約 bug"。
- Drift 證明:攻擊可以來自 6 個月前的簽名,合約 bug 不是必要條件。
- Kelp 證明:攻擊可以繞過合約層、汙染 off-chain 基礎設施,合約按 spec 執行也能丟錢。
這不是加審計能解決的。審計看的是"今天的合約程式碼有沒有 bug"。它不看"簽名人 6 個月前有沒有被社工"、也不看"你 DVN 的備用 RPC 節點運營方的內網密碼是不是被釣過"。
連鎖反應也已經出來了:Aave 在這一個月裡損失了 80 億美元 TVL。不是 Aave 出問題,是 re-staking 敘事被動搖——rsETH → EigenLayer → 20 條鏈的那一圈套娃,只要一個橋斷了,整個鎖倉值瞬間被撤出避險。這是 DeFi 第一次遇到系統性的"re-staking 迴流"壓力測試。
四、怎麼 scale 一個不再假設"合約 ≈ 安全"的 DeFi?
這是 4 月給我的三條線索:
1. 簽名生命週期管理(signature lifecycle),不是一次性檢查
Drift 的慘案告訴我們:簽名作為"透過 / 不透過"的靜態憑證過時了。下一代 DeFi 協議要把簽名當成有生命週期的物件——有建立時間、有過期時間、有 revocation、有鏈上審計。Solana 的 durable nonces 這個原語本身沒錯,但協議層要加一個"nonce age + signer rotation" 的雙重驗證。這需要 Solana 生態補一波基礎設施。
2. 跨鏈訊息的多 DVN 預設化
1-of-1 DVN 這種單點失敗的架構,不應該是任何嚴肅協議的預設選項。LayerZero 在 4 月 21 日之後明顯在往 3-of-5 甚至 5-of-7 多 DVN 方向調整預設模板。但真正的 fix 是讓跨鏈驗證走完全不同的信任假設(光學驗證、ZK 證明、fraud proof),不再只疊加更多委員會成員。
3. 代理支付的新基礎設施(x402 Foundation)
具有諷刺意味的是,Lazarus 大鬧 DeFi 的同一個月,Coinbase 的 x402 協議正式上了 Agent.market,背後聯盟是 Visa、Mastercard、Google、AWS、Circle、Stripe、Solana Foundation。x402 Foundation 本質上是在用"TradFi 審慎 + 穩定幣結算 + AI agent"的組合,繞過 DeFi 傳統信任棧重建一套機器對機器的支付層。
關於代理經濟怎麼把金融落到穩定幣上,我之前寫過一篇更長的《DeFi 將死於 AI Agent 時代》,現在看 4 月的發展——不是 DeFi 會死,是 DeFi 信任棧會被 AI agent 時代的新基礎設施重寫。
結語
Drift 的 durable nonces、Kelp 的 DVN 預設配置、Arbitrum 的緊急凍結、Circle 信任坍塌、Aave 系統性迴流——這些不是 5 件獨立的事。它們是一個連續的壓力測試:DeFi 的信任棧在 2026 年的攻擊面前,顯得特別脆弱。
這輪週期的贏家不會是"最去中心化的協議",也不會是"最多審計的合約"。會是那些能正視自己信任棧哪裡出問題、然後用新原語重建的協議。
x402、ZK 跨鏈、簽名生命週期管理——這三條路徑正在競爭未來 5 年的 DeFi 安全基礎。4 月只是一個很昂貴的、很痛的起點。
關於 DeFi 的風險分析,我在 zengineer.blog 還有兩篇參考資料:《最危險協議清單(2026/04/21)》、《Tether 事實上成為 DeFi 央行》。
References
- $606M April nightmare — Crypto Times
- Drift $285M DPRK attribution — The Hacker News
- Drift Protocol Elliptic breakdown
- Drift rescue + USDT settlement — CoinDesk
- $292M Kelp exploit — CoinDesk
- Kelp vs LayerZero blame fight — CoinDesk
- Arbitrum freezes $71M ETH — CoinDesk
- Tether freezes $344M USDT on Tron — CoinDesk
- Coinbase x402 Agent.market — CryptoNews
- x402 Agentic.market launch — Invezz
- Tether vs USDC post-hack — Decrypt
- Kraken IPO filing at $13.3B — BeInCrypto