一張迷因,一句髒話
Kelp DAO 出事那天,Leonidas(Bitcoin Ordinals / Runes 生態的頭號 KOL,24.9 萬粉絲,$DOG 推手)發了一張三蜘蛛互指的迷因。Kelp、LayerZero、Aave —— 三個蜘蛛人站在同一張圖裡,手指彼此。
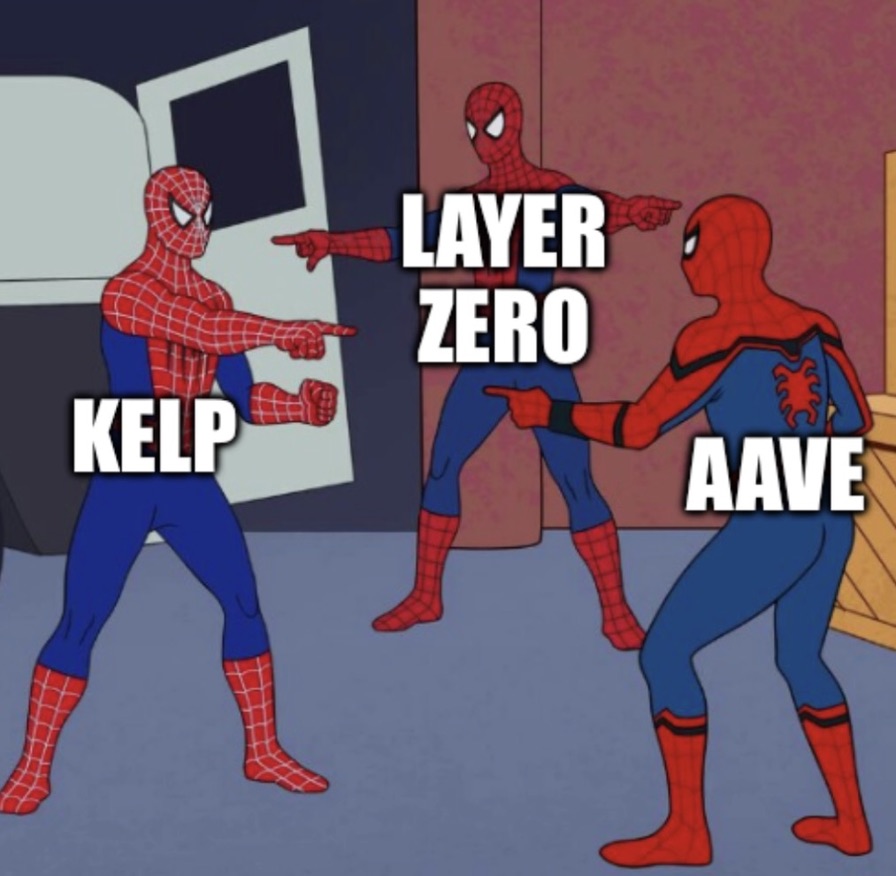
Yearn 核心開發者 banteg 幾乎同時丟出一條推文:"We should get LayerZero, Kelp, Aave into a room to figure things out. So far things are not looking good, everyone has lawyered up and going full PvP on each other."
「大家都請律師了,正在對互相開火。」
2026 年 4 月 18 日,Kelp DAO 的 rsETH 跨鏈儲備池在 46 分鐘內被抽走 116,500 rsETH,折合 2.92 億美元,是今年迄今最大的 DeFi 黑客案。(我 12 天前在公開的審計報告裡標記過這個風險點,但這篇不是在回顧那個預測。)
這篇文章想回答三個更大的問題:
DeFi 會死嗎?DeFi 將何去何從?當 AI agent 真正加入戰局,DeFi 會長成什麼樣子?
一、Kelp 不是事件,是症狀
黑客從頭到尾沒碰合約,沒拿 admin 權限,也沒找到任何代碼漏洞。被攻破的只有 LayerZero DVN(去中心化驗證節點)底下的 RPC 伺服器 —— 他們污染了 op-geth 二進位檔,讓 RPC 對 DVN 撒謊、對所有其他 IP 說實話,再用 DDoS 把乾淨的備援節點打掛,逼 DVN 自動 failover 到被污染的路徑。詳細時序和信任鏈拆解,我在 12 天前那篇 已經寫過,這裡不重複。
關鍵是:沒有任何一行代碼是壞的。 OFT Adapter 照設計執行,EndpointV2 照設計驗證,DVN 照設計簽章 —— 每個組件都在相信它該相信的東西,只是那個該相信的東西是謊言。
之所以能成,是因為 Kelp 用的是 requiredDVNCount = 1,單一驗證者。LayerZero 說:「這是 Kelp 違背我們的多 DVN 建議。」 Kelp 回擊:「1/1 是 LayerZero 的默認值,我們接入兩年從沒收過明確升級警告。」 Aave 則撇清:「我們的協議按設計運作。」
三方互指的同時,鏈上是這樣的:89,567 rsETH(佔被盜總量的 77%)流入 7 個 Aave 錢包借出 WETH。單一頭寸存入 53,000 rsETH、借出 52,460 WETH,幾乎 100% LTV。Aave 因此背上 1.23 億到 2.3 億美元的壞帳。AAVE 砍 10%,ETH 砍 3%,Aave TVL 48 小時蒸發 84.5 億美元,整個 DeFi TVL 從 995 億掉到 824 億,一年新低。
在三方律師互開火、在「誰來賠」的法律戰之外,還有一群人這個月完全沒上推特 —— 那些在 L2 上持有 rsETH 的散戶。他們存進去的時候以為自己買的是有支撐的 ETH 衍生品,醒來變成要不要接受 18.5% haircut 的投票題。壞帳怎麼分,DeFiLlama 共同創辦人 0xngmi 給過三個版本(全員扣血、L2 單獨承擔、快照補償),每個版本都留下幾千萬美元的缺口。這不是事件的細節,這是 pooled lending 結構性問題的放大顯影。
二、數字殘忍,但不是全部的真相
把鏡頭拉遠。
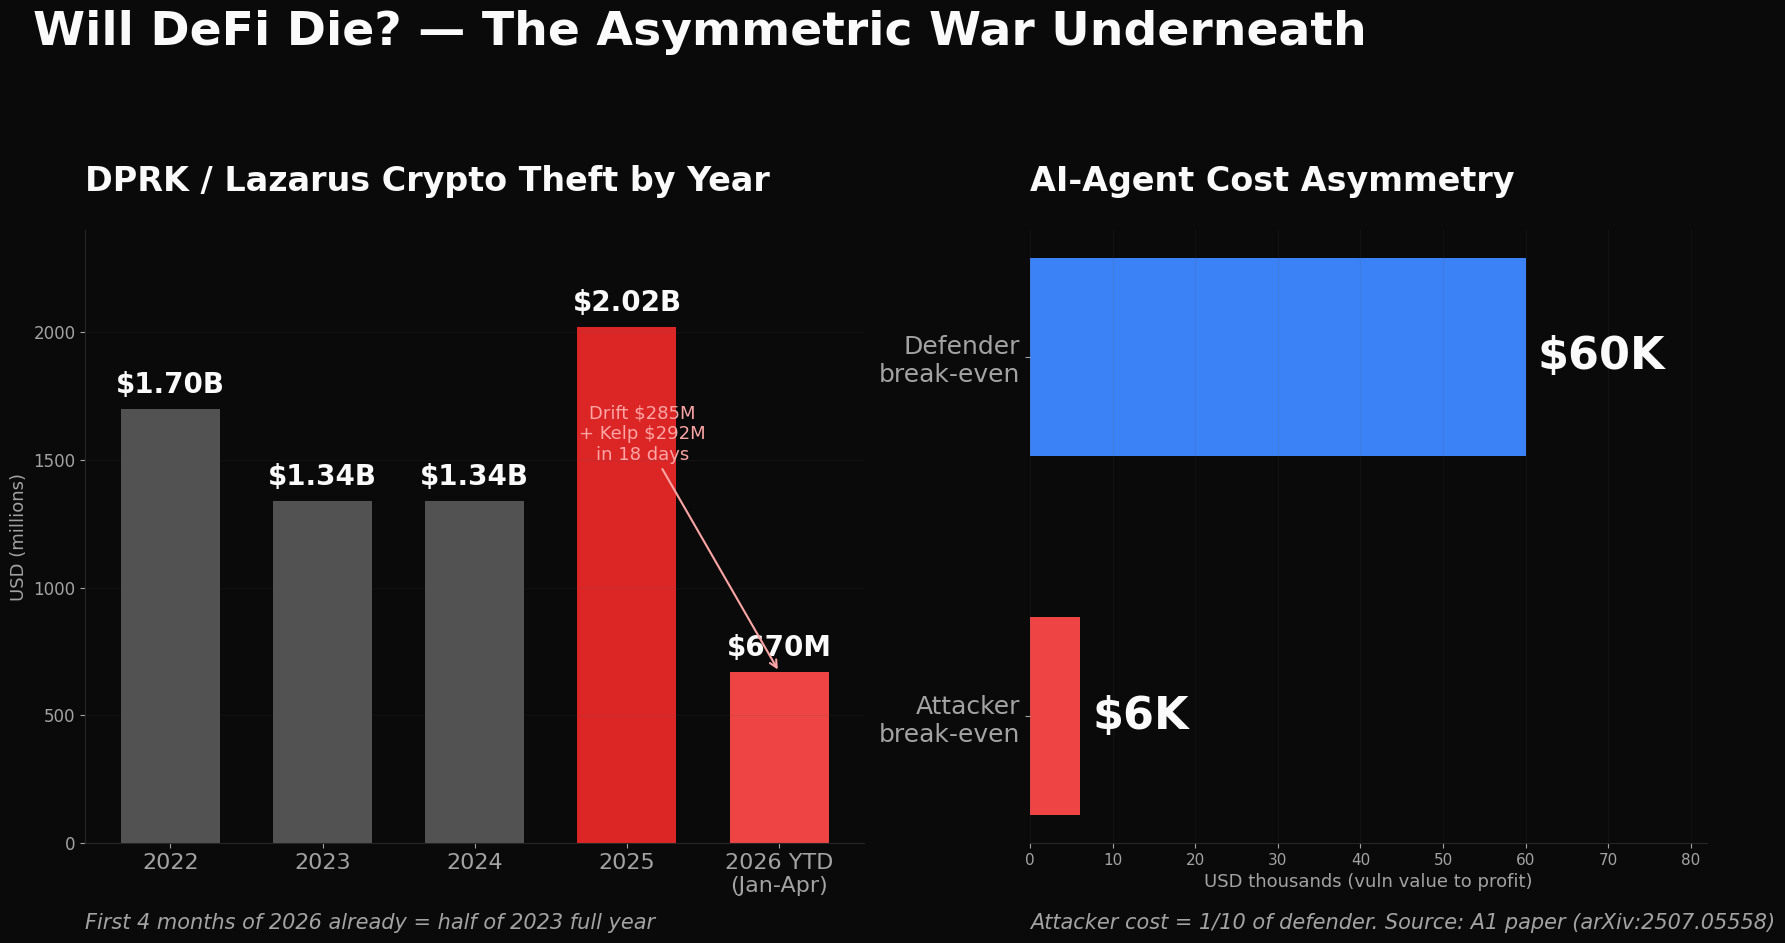
Chainalysis 的 2025 年度報告寫得很清楚:北韓相關駭客組織在 2025 年偷走 20.2 億美元加密資產,比 2024 年成長 51%,占全球服務型攻擊總損失的 76%,累計歷史總額 67.5 億。這不是某個駭客團體,這是一個以加密貨幣劫掠為財政來源的國家。
2025 年 2 月,Bybit 被偷 15 億美元。2026 年 4 月 1 日,Drift Protocol 被偷 2.85 億,來自 Lazarus 旗下 UNC4736 經營了六個月的社工滲透。4 月 18 日,Kelp 2.92 億。
18 天,Lazarus 用兩種完全不同的技術路徑拿走 5.77 億美元。
同一個組織可以做六個月社工滲透,也可以做 RPC 供應鏈污染加精準 DDoS。攻擊速率在加快,技術路徑在多元化,而防守方的反應時間還是以季度為單位。
但 TVL 的故事不只有出血這一面。
另一組數字:RWA(真實世界資產)TVL 在 2026 年 Q1 突破 210 億美元,年增超過 300%。 代幣化美債從 2025 年底的 90 億預計今年突破 140 億。BlackRock 的 BUIDL 基金以 19 億 TVL 拿下代幣化美債市場約 42% 市佔,已擴張到 Solana。Ondo Finance 超過 25 億。Maple Finance 從兩年前不到 1 億衝到現在超過 40 億,正在追 CeFi 借貸崩盤前的 690 億高點。
所以 2026 年的 DeFi 不是在死,是在分裂:
- 零售 DeFi 在出血:LRT 套娃玩不下去、跨鏈橋被反覆攻破、AAVE 這種 pooled lending 的系統性風險被全網看見。
- 機構 DeFi 在進補:代幣化美債、RWA、私募信貸以季度 50% 以上的速度累積 TVL。
Grayscale 的 2026 Digital Asset Outlook 直接把標題寫成「機構時代的黎明」。Vitalik 則在 X 上狠批「假 DeFi」—— 被小圈子內部人把控的治理代幣,他認為那根本不是 DeFi。
三、會死的是什麼,不會死的是什麼
我們現在稱為 DeFi 的東西,是 2020 年 DeFi Summer 留下的 blueprint:AMM + pooled lending + governance token + 跨鏈橋連接一切。這個結構有三個前提,現在正在同時失效。
前提一:智能合約安全審計足以保護用戶資產。 Kelp 的合約沒有任何漏洞;mETH 做過 16 次審計,TimelockController delay 是 0;Hyperliquid 架四個 team validator 看守 33.5 億美元。損失不在代碼裡 —— 損失在部署參數、在 RPC 清單、在 DDoS 的可用性假設裡。我們這個行業花了五年把「代碼安全」當成安全的代名詞,Kelp 證明那只是安全的一半。
前提二:池化流動性優於隔離市場。 Aave 的 pooled lending 在 Kelp 事件裡變成感染的媒介 —— 一個資產(rsETH)失去支撐,整個 WETH pool 跟著背壞帳。Morpho 和 Euler 的隔離市場架構這次事件後在中文社群討論度飆升。0xngmi 提出的三個壞帳方案每一個都留下幾千萬缺口,這是 pooled 模型的結構問題,不是補丁能解決的。
前提三:跨鏈橋是 DeFi 的神經網絡。 從 Ronin 6.25 億、Wormhole 3.25 億、Nomad 1.9 億,到 Kelp 2.92 億,跨鏈橋累計吸走超過 28 億美元,占所有 Web3 劫案的 40%。每次出事,大家都說「下一代橋會更安全」;每次下一代橋被造出來,新的攻擊面就被發現。這不是演進問題,是架構問題 —— 任何把一條鏈的狀態告訴另一條鏈的機制,在有限預算裡最終都會退化成一條需要被信任的通道。
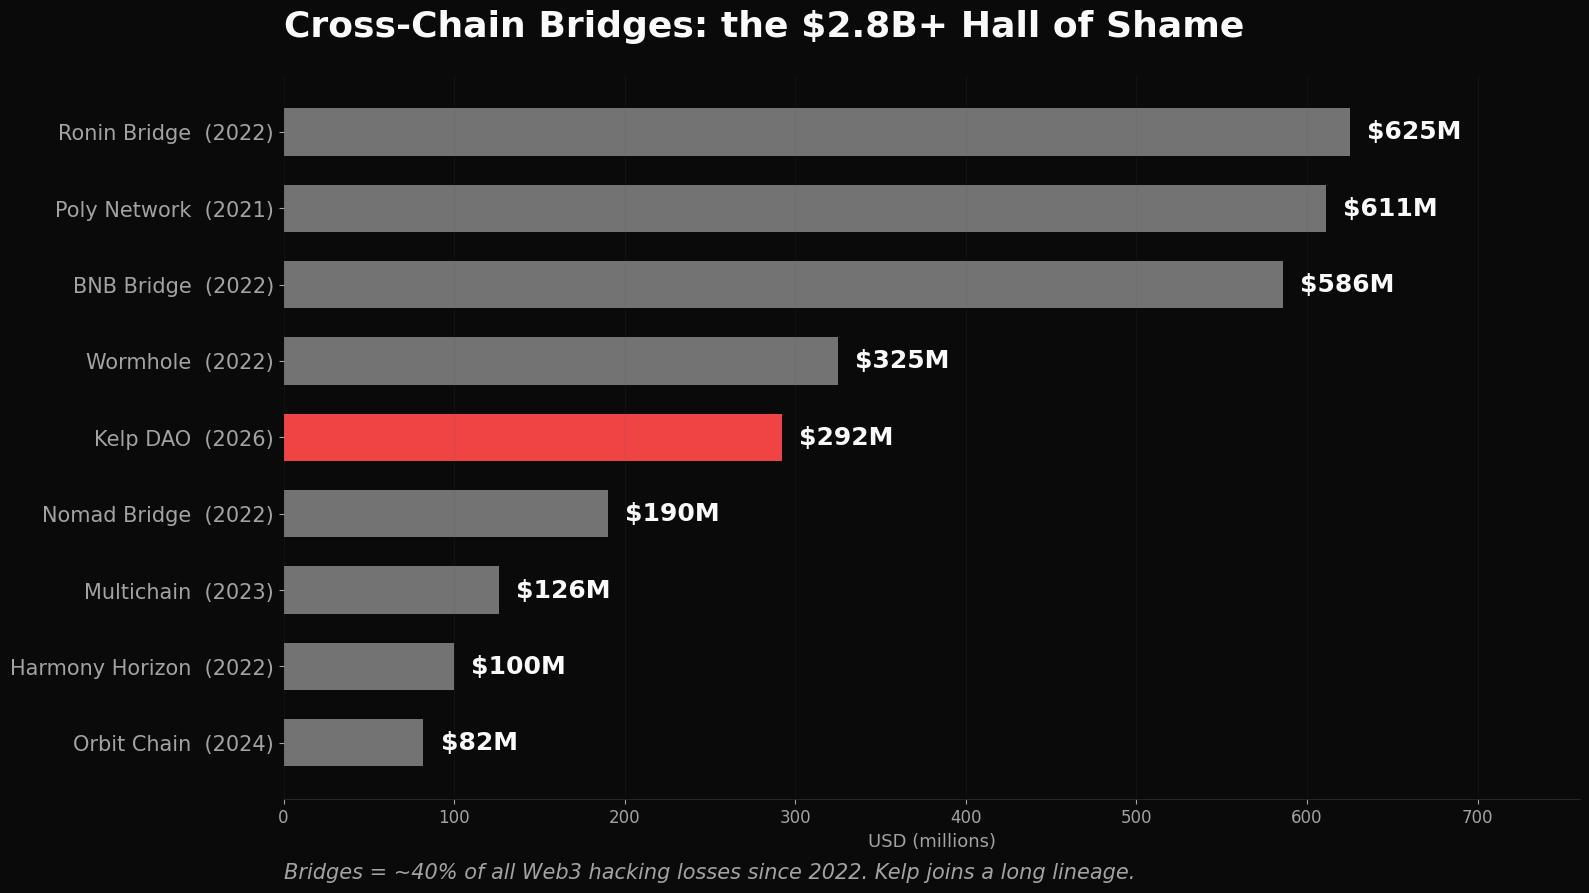
三個前提同時鬆動,意味著 2020 版 DeFi 已經是殭屍狀態。不是明天就會倒,但每次事件都抽走一塊肌肉。會死的是這個形態。
但對無審查金融、非托管資產、全球可組合流動性的需求不會死。機構反而是在這兩年加速下場:BUIDL、Ondo、Maple 的增長曲線說明,當一個更安全的 DeFi 形態被造出來,資本會立刻跑進去。所以問題不是「DeFi 會不會死」,而是下一個形態長什麼樣。
要回答那個問題,得先看清楚對手變成了什麼。
四、AI Agent 已經進場了
A1(arXiv:2507.05558)是一個 agent 化的智能合約漏洞發現系統,帶六個領域工具(source fetcher、constructor initializer、state reader、sanitizer、concrete execution harness、revenue normalizer)。在 VERITE benchmark 上達到 63% 成功率,單次攻擊最高提取 859 萬美元。更關鍵的是:A1 找到 9 個在訓練資料截止後才出現的、從來沒人發現過的漏洞合約 —— 這是歷史上第一批 AI agent 發現的 DeFi 零日。
這篇論文裡最冷的一句:
攻擊者在 6,000 美元的漏洞價值上就達到損益平衡,防守方要到 60,000 美元才能打平。
攻守成本不對稱是 10:1,方向在攻擊者那邊。
另一條時間曲線:漏洞被發現後立即攻擊,成功率 86-89%;延遲一週,掉到 6-21%。
2026 年 2 月,OpenAI 聯合 Paradigm 發布 EVMbench,120 個漏洞、40 份 audit。GPT-5.3-Codex 在 exploit 模式下拿到 72.2% 成功率,六個月前 GPT-5 只有 31.9%。Paradigm 的評論是:「我們現在清楚看到,未來很大一部分的 audit 會由 agent 完成。」
攻擊成本 1/10,攻擊能力六個月翻倍,漏洞發現後 7 天內抽走資金的機率是延後一週的十倍以上。
這不是未來威脅。Lazarus 在 2025 年就已經把 AI 武器化了:AI 驅動的偵查工具、deepfake 招聘官身份、自動掃描弱點、透過 Tron 混幣服務轉移資金,全鏈路自動化(TRM Labs、Elliptic)。他們用 BeaverTail 之類的惡意軟體透過假招聘面試滲進 Web3 開發者的電腦 —— 至少 197 個惡意 npm 套件已經被盯出來。
Kelp 事件裡那個「對特定 IP 說謊、對其他 IP 說實話」的 op-geth 惡意二進位檔,是 2025 年的能力。2027 年的版本會是一個 agent 持續觀察 DVN 的查詢模式、自動學習什麼時候撒謊不會被發現、在被監控之前自我銷毀。這不是科幻,這是 A1 那篇論文的直接推論。
五、2030 DeFi 的三個推論,兩個腦洞
從這裡開始進入推測區,我會標明哪些是推論、哪些是純粹想像。
推論 1:單 DVN / 單驗證者 / 單 oracle 結構會在主流協議中被淘汰。 不是因為道德,是因為保險費算不出來。當 A1-class agent 能對所有部署過的合約 24/7 持續掃描,任何單點信任的協議都不可能取得主流保險池的承保。LayerZero 在 Kelp 事件後宣布「不再為 1/1 DVN 配置簽章訊息」,就是這個演化的開始。
推論 2:「Agent-native DeFi」變成新 primitive。 Trail of Bits 已經在做了 —— 94 個插件、201 個技能、84 個專業 agent,AI 增強的審計員一週發現 200 個 bug。Certora AI Composer 把 Certora Prover 嵌進 LLM 的代碼生成循環,每一段生成的代碼在送出前先被形式驗證。Gauntlet 用連續 agent-based simulation 守護超過 420 億 TVL。下一步是協議把自己的「守護 agent」作為部署的一部分 —— 就像今天部署合約要帶 ERC-20,明天要帶一個 7x24 運行的 monitor agent,把異常告警接到 circuit breaker。Forta 的 Firewall 已經做到 99% 識別率、<0.0002% 誤報、毫秒級反應。問題不是技術可不可行,是誰來承擔那個 agent 的運維成本,以及用戶是否信任一個自己沒寫的 AI 守門員。
推論 3:多 agent 交叉驗證取代人工多簽。 人工多簽的問題是:簽章者可能被社工、被釣魚、被 deepfake 面試滲透。Lazarus 已經把人類簽章者當成主要攻擊面。下一代的關鍵決策(升級、參數變更、跨鏈消息)可能需要 N 個獨立 agent 用不同模型、不同 RPC、不同鏈上狀態源達成共識才能通過。執行者是 AI 而不是人類運營的節點,每個 agent 的觀察範圍是其他 agent 無法預測的。Ethereum Foundation 的 dAI 團隊推出的 ERC-8004(鏈上 agent 身份與信用紀錄)是這個方向的第一塊地基。
腦洞 1:DAO 變成 agent monitoring consortium。 治理代幣投票已經名存實亡 —— Vitalik 都罵是假 DeFi。下一個版本的 DAO 可能不是「代幣持有者投票」,而是「一群經過鏈上信用評分的 agent 聯盟,按鏈上表現加權參與治理」。人類不是不參與,但角色變成 agent 的審計者和仲裁者,日常決策交給共識 agent 群。
腦洞 2:保險層進化成實時定價的 agent-market。 今天的 DeFi 保險靠專家委員會定價。明天的保險市場可能是:每個協議的每個合約有一個即時風險分數,由一群競爭的 AI agent 持續重新定價;用戶存款前一秒鐘可以拿到「你這筆錢在未來 30 天內被偷的機率是 X%,要對沖嗎?」的即時報價。這會把「自己負責」慢慢變成「協議自帶保險」,而保險的成本直接決定協議能不能上架。
六、每一層都以為自己不是問題
回到 Leonidas 那張三蜘蛛迷因。Kelp 指 LayerZero,LayerZero 指 Kelp,Aave 說不關我事。這張迷因的笑點在於三個都是同一個人 —— 他們看起來在指別人,其實在指自己。
2020 版的 DeFi 為什麼撐不過 AI agent 時代?因為它的每一層都建立在一個樂觀假設上:上一層會把事情做對。合約層假設配置層不會犯蠢,配置層假設驗證層有冗餘,驗證層假設基礎設施層不會被國家級對手鎖定。每一層都只負責自己那一塊,每一層都覺得自己沒責任。
A1 paper 裡那個「延遲一週成功率掉到 6%」的數字,意思是防守方還有時間修。但它假設你知道自己有漏洞。Kelp 事件裡所有「合約沒漏洞」的那種錯覺,就是這個假設的反面 —— 你以為乾淨的地方,才是攻擊者挑的地方。
Vitalik 的 d/Acc 論述裡有一句話我一直記得:「對稱防禦是可行的,但需要主動選擇。」 如果社群繼續依賴代碼審計、人工多簽、單點驗證節點,DeFi 會在 AI agent 攻擊時代被碾壓。如果社群選擇擁抱 agent-native 的基礎設施,DeFi 會演化成一個連我們現在都認不出來的東西。
DeFi 不會死,但下一代 DeFi 要活,得先接受這件事:這個行業的每一層都以為自己不是問題,但他們組合起來就是問題。
參考資料
Kelp 事件技術分析
- LayerZero 官方聲明:https://x.com/LayerZero_Core/status/2046081551574983137
- KelpDAO 回應:https://x.com/KelpDAO/status/2046332070277091807
- CoinDesk:2026's Biggest Crypto Exploit: Kelp DAO Hit for $292M
- CoinDesk:DeFi TVL drops more than $13B in two days
- The Block:DeFi losses top $600 million in weeks
- Odaily 三方博弈分析:https://www.odaily.news/zh-CN/post/5210369
- 深潮 TechFlow:https://www.techflowpost.com/zh-CN/article/31217
- 吳說 壞帳危機:https://wublock123.com/articles/kelpdao-exploit-debt-crisis-defi-bad-debt-resolution-58888
DeFi 2026 與 DPRK 數據
- Chainalysis 2025 Crypto Crime Report:https://www.chainalysis.com/blog/crypto-hacking-stolen-funds-2026/
- Sherlock Q1 2026 Web3 Security Report:https://sherlock.xyz/post/the-sherlock-web3-security-report-q1-2026-every-major-hack-exploit-and-trends
- Grayscale 2026 Digital Asset Outlook:https://research.grayscale.com/reports/2026-digital-asset-outlook-dawn-of-the-institutional-era
- Chainalysis Drift hack 分析:https://www.chainalysis.com/blog/lessons-from-the-drift-hack/
AI agent × DeFi 研究
- A1:Autonomous Exploit Generation for Smart Contracts:https://arxiv.org/abs/2507.05558
- EVMbench(OpenAI × Paradigm):https://www.paradigm.xyz/2026/02/evmbench
- Trail of Bits AI-native:https://blog.trailofbits.com/2026/03/31/how-we-made-trail-of-bits-ai-native-so-far/
- Certora AI Composer:https://www.certora.com/blog/certora-ai-composer-first-safe-ai-coding-platform
- Forta Firewall:https://www.forta.org/blog/attack-detector-2
Lazarus / Contagious Interview
- Wiz TraderTraitor 深度分析:https://www.wiz.io/blog/north-korean-tradertraitor-crypto-heist
- Microsoft Contagious Interview:https://www.microsoft.com/en-us/security/blog/2026/03/11/contagious-interview-malware-delivered-through-fake-developer-job-interviews/
- The Hacker News 197 npm:https://thehackernews.com/2025/11/north-korean-hackers-deploy-197-npm.html
我 12 天前發佈的 Kelp 風險報告